

온라인 포커 해킹 문제가 2026년 가을 하이스테이크 커뮤니티를 뒤흔들고 있다.
이번 사건의 핵심은 포커 사이트 서버가 직접 뚫린 것이 아니다.
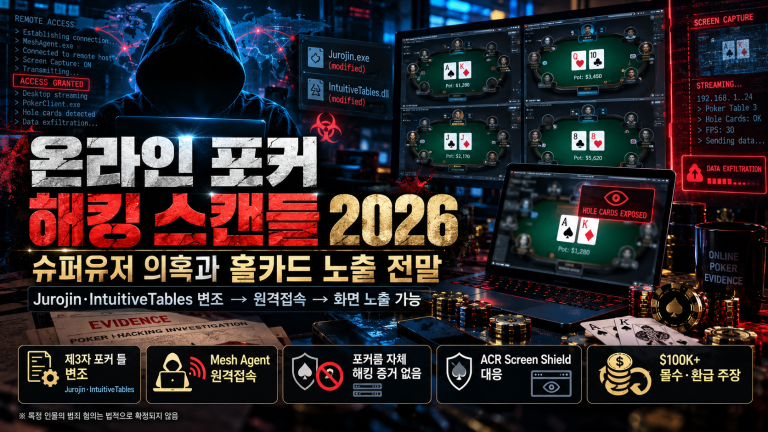
고액 온라인 포커 플레이어들이 사용하던 Jurojin Poker와 IntuitiveTables 같은 제3자 멀티테이블 관리 프로그램의 일부 변조된 업데이트를 통해 원격접속 프로그램이 설치됐고, 공격자가 피해자의 화면을 실시간으로 볼 수 있었던 것으로 조사되고 있다.
화면에는 당연히 플레이어의 홀카드가 표시된다.
따라서 공격자가 해당 정보를 보면서 같은 테이블에서 플레이했다면 사실상 상대 패를 알고 게임하는 이른바 ‘슈퍼유저(superuser)’ 상황이 가능해진다.
현재 고액 포커 커뮤니티에서는 캐나다 플레이어 Paul Gregg와 연결된 계정들이 의심 대상으로 지목되고 있다.
다만 이 부분은 반드시 구분해야 한다.
Paul Gregg가 범죄 혐의로 기소되거나 법원에서 부정행위가 확정된 것은 아니다.
현재 공개된 내용은 포커 플레이어·보안 연구자·사업자들의 조사와 의혹 제기 단계다.
온라인 포커 슈퍼유저 사건 핵심 정리
| 항목 | 현재 확인된 내용 |
|---|---|
| 사건 유형 | 제3자 포커 프로그램 변조를 이용한 원격접속 |
| 주요 프로그램 | Jurojin Poker, IntuitiveTables |
| Jurojin 변조 기간 | 2025년 6월~2026년 1월 |
| 원격접속 도구 | Mesh Agent / MeshCentral 기반 |
| 예상 노출 기기 | 약 10~30대 추정 |
| 실제 게임 피해 | Jurojin 기준 ‘소수의 하이스테이크 플레이어’ |
| 의심 계정 | Paul Gregg 명의·연결 계정들 |
| CoinPoker 조치 | $100K+ 몰수·피해자 환급 주장 |
| ACR 대응 | Screen Shield 도입 |
| 포커룸 자체 해킹 | 현재 확인된 증거 없음 |
중요한 것은 “약 30명이 모두 금전 피해를 봤다”는 의미가 아니라는 점이다.
Jurojin은 변조된 업데이트가 전달됐을 가능성이 있는 사용자와 실제 감염, 그리고 그 상태에서 문제의 상대와 플레이해 홀카드가 노출된 피해자를 구분하고 있다.
공식 설명에 따르면 실제 게임에서 직접적인 피해를 입은 플레이어는 소수였다.
해킹은 어떻게 가능했나
사건의 기술적인 핵심은 Mesh Agent다.
Mesh Agent는 원래 기업이나 IT 관리자가 컴퓨터를 원격으로 관리할 때 사용하는 정상적인 오픈소스 원격접속 시스템 MeshCentral의 구성 요소다.
즉 프로그램 자체가 원래 악성코드는 아니다.
문제는 공격자가 이를 이용자의 동의 없이 설치했다는 것이다.
보안 조사에 따르면 설치된 에이전트를 통해 공격자는:
- 화면 실시간 확인
- 마우스·키보드 원격 제어
- 시스템 명령 실행
- 파일 접근
등이 가능했다.
포커에서는 화면을 볼 수 있다는 사실 하나만으로도 치명적이다.
피해자가 온라인 테이블에서 플레이하면 자신의 홀카드가 모니터에 그대로 표시되기 때문이다.
Jurojin 업데이트가 변조됐다
Jurojin Poker는 사건이 공개된 뒤 직접 보안 공지를 냈다.
회사의 최종 정리 기준 공격자는 2025년 6월부터 2026년 1월까지 특정 사용자 그룹에 전달되는 업데이트 패키지를 간헐적으로 변조했다.
일부 변조 패키지에 원격접속 도구가 포함됐다.
공격은 전체 이용자를 대상으로 한 무차별 배포가 아니었다.
Jurojin은 이를:
특정 하이스테이크 플레이어를 겨냥한 매우 제한적인 공격
으로 설명했다.
마지막 변조 파일은 2026년 1월 28일 정상 파일로 교체됐으며 이후 같은 방식의 악성 파일 배포는 확인되지 않았다는 것이 현재 회사 설명이다.
IntuitiveTables도 공격 경로로 지목됐다
Jurojin만 문제가 된 것은 아니다.
멀티테이블 관리 프로그램인 IntuitiveTables에서도 변조된 버전을 통한 원격접속 도구 설치 사례가 확인됐다고 관련 매체들이 보도했다.
두 서비스는 온라인 포커 플레이어가 여러 테이블을 동시에 정리하고 단축키·베팅 기능을 사용하는 데 도움을 주는 보조 프로그램이다.
현재까지 중요한 점은:
PokerStars, GGPoker, ACR, CoinPoker 같은 포커 클라이언트 자체가 이 공격으로 직접 해킹됐다는 증거는 확인되지 않았다는 것이다.
공격 경로는 제3자 툴이었다.
Paul Gregg가 왜 지목됐나
보안 연구자 WolfSec0x0가 9월 29일 처음 사건을 공개했을 당시에는 공격자의 이름을 밝히지 않았다.
이후 하이스테이크 플레이어들이 데이터를 공유하면서 Paul Gregg와 연결된 계정이 의심 대상으로 떠올랐다.
특히 CoinPoker에서 사용된 Europe 계정이 중요한 단서로 거론됐다.
CoinPoker 앰배서더 Patrick Leonard에 따르면 해당 계정은 Paul Gregg 명의로 등록돼 있었으며, CoinPoker는 비정상적인 플레이 패턴을 발견해 계정을 차단하고 $100,000 이상을 몰수한 뒤 피해 플레이어들에게 돌려줬다.
하지만 이것 역시 정확한 표현이 필요하다.
CoinPoker가 당시:
“Jurojin 해킹을 확인해서 Paul Gregg를 잡았다”
는 의미는 아니다.
Leonard는 당시에는 구체적인 공격 방식을 몰랐지만, 해당 계정이 다른 플레이어보다 훨씬 많은 정보를 가진 것처럼 보이는 비정상적인 패턴 때문에 제재했다고 설명했다.
여러 사이트에 이미 경고가 있었다
사건이 더 논란이 된 이유는 과거에도 해당 계정의 플레이가 이상하다는 문제 제기가 있었다는 점이다.
Patrick Leonard는 약 100명의 레귤러들이 과거부터 여러 사이트에 의심스러운 플레이 패턴을 알렸다고 주장했다.
Mobius Poker의 Patrick Howard도 2026년 9월 Paul Gregg 계정의 약 32,780핸드를 분석한 자료를 GGPoker에 전달한 것으로 전해진다.
그 보고서 자체가 부정행위를 확정한 것은 아니었다.
통계적으로 매우 비정상적인 부분이 있으니 추가 조사가 필요하다는 취지였다.
GGPoker가 이후 Howard와 연락해 해당 문제를 조사하고 있다는 보도도 나왔다.
피해액은 아직 정확히 확정되지 않았다
원안처럼 “총 피해액이 얼마다”라고 하나의 숫자로 단정하는 것은 현재 어렵다.
공개적으로 자신의 피해를 주장한 대표적인 선수는 스페인의 Ignacio Morón이다.
Morón은 Paul Gregg와 연결됐다고 의심되는 계정을 상대로 자신이 약:
$100,000~$200,000
를 잃었을 것으로 추정한다고 밝혔다.
또 특정 세션에서는 약 15분 만에 $60,000을 잃었다고 주장했다.
하지만 이는 현재 Morón 개인의 추정치다.
따라서 이를 사건 전체의 확정 피해액으로 쓰면 안 된다.
ACR은 ‘Screen Shield’를 도입했다
사건이 공개된 뒤 포커룸들도 보안 대응을 시작했다.
ACR Poker CEO Phil Nagy는 Screen Shield라는 보안 기능을 발표했다.
이 기능의 목적은 원격 화면 공유나 화면 캡처 프로그램이 실행되더라도 ACR 포커 테이블의 내용을 외부에서 보지 못하게 하는 것이다.
이번 사건처럼 공격자가 PC 화면 자체를 본다면, 계정 비밀번호를 바꾸는 것만으로 해결되지 않는다.
포커 클라이언트 밖에서 실행되는 원격제어 프로그램까지 고려해야 하기 때문이다.
왜 과거 Potripper·UltimateBet 사건과 비교되나
온라인 포커 역사에는 이미 여러 차례 ‘슈퍼유저’ 사건이 있었다.
가장 유명한 사례가:
- Absolute Poker의 Potripper 사건
- UltimateBet의 Russ Hamilton 사건
이다.
이 사건들 역시 특정 플레이어가 상대방의 숨겨진 카드를 볼 수 있었다는 점에서 지금 사건과 비교된다.
하지만 이번 사건은 구조가 다르다.
과거 사건은 주로 포커 운영 시스템 내부 접근 권한이 문제가 됐다.
이번에는 포커룸의 서버나 게임 클라이언트가 아니라 플레이어 개인 PC에 설치된 제3자 프로그램을 공급망처럼 이용했다는 점이 특징이다.
이 때문에 온라인 포커 보안에서 새로운 위험이 드러났다는 평가가 나온다.
이번 사건에서 가장 중요한 사실 구분
이 사건은 아직 조사와 보도가 계속되고 있다.
따라서 다음 세 가지를 분리해서 봐야 한다.
확인된 사실
Jurojin의 특정 업데이트 패키지가 변조됐고 일부 패키지에는 원격접속 도구가 포함됐다.
IntuitiveTables도 동일한 공격 캠페인에 이용됐다고 관련 업체와 보안 조사에서 확인됐다.
원격접속 도구는 피해자의 화면을 볼 수 있었고, 따라서 포커 플레이 중 홀카드 노출이 가능했다.
강하게 제기된 의혹
Paul Gregg와 연결된 여러 계정이 이 정보를 이용해 상대 플레이어들을 상대로 부정한 이득을 취했다는 주장이다.
CoinPoker에서는 그와 연결된 것으로 알려진 계정이 제재를 받고 $100K 이상이 몰수·환급됐다는 증언이 나왔다.
아직 확정되지 않은 부분
전체 피해액.
정확한 피해자 숫자.
모든 관련 계정의 동일인 여부.
Paul Gregg 개인이 실제 공격을 직접 실행했는지 여부.
형사 책임 여부.
현재까지 Paul Gregg에게 이 사건과 관련한 형사 기소가 확인된 것은 아니다.
온라인 포커 이용자가 지금 확인할 것
이번 사건은 일반 이용자 전체를 겨냥한 대규모 감염 사건으로 확인된 것은 아니다.
Jurojin은 특정 하이스테이크 플레이어를 겨냥한 표적 공격이었다고 설명하고 있다.
그래도 Jurojin이나 IntuitiveTables를 사용했던 이용자라면 보안 점검을 하는 것이 좋다.
기본 보안 체크
- Jurojin의 공식 보안 공지와 검사 도구 확인
- 운영체제와 보안 프로그램 최신 업데이트
- 신뢰하지 않는 포커 보조 툴 삭제
- 포커 계정 비밀번호 변경
- 이메일 비밀번호도 별도로 변경
- 2단계 인증(2FA) 활성화
- 출처가 불분명한 업데이트 파일 설치 금지
- 이상 세션이 있다면 포커룸 보안팀에 즉시 신고
Jurojin은 현재 공식 보안 페이지에서 영향을 받은 가능성이 있는 사용자에게 별도의 확인 절차와 검사 방법을 제공하고 있다.
GGPoker 역시 일반 계정 보안 가이드에서 강력한 고유 비밀번호와 2FA, 이메일 계정 보안을 권장하고 있다.
이번 온라인 포커 해킹 사건이 중요한 이유
이 사건은 단순히 한 플레이어의 부정행위 의혹으로 끝나지 않는다.
온라인 포커 플레이어들은 일반적으로 포커룸 자체의 RNG와 서버 보안에 집중해왔다.
하지만 이번 사건은:
공식 포커 클라이언트가 안전해도 같은 컴퓨터에서 실행되는 제3자 프로그램이 공격받으면 홀카드가 노출될 수 있다
는 새로운 위험을 보여줬다.
특히 하이스테이크 이용자는 멀티테이블 관리 프로그램, HUD, 핸드 분석기 등 다양한 보조 도구를 동시에 사용하는 경우가 많다.
공격자 입장에서는 포커룸 자체를 뚫는 것보다 신뢰받는 외부 도구 하나를 공격하는 편이 더 쉬울 수 있다는 점이 드러난 셈이다.
온라인 포커 해킹 스캔들 결론
2026년 온라인 포커의 새로운 슈퍼유저 사건은 기존 Potripper나 UltimateBet과 닮았지만 공격 방식은 다르다.
이번에는:
Jurojin·IntuitiveTables 변조
→ 피해자 PC에 원격접속 도구 설치
→ 화면 실시간 확인
→ 홀카드 노출 가능
이라는 구조가 확인됐다.
Paul Gregg와 연결된 계정이 가장 강한 의심을 받고 있고 CoinPoker의 과거 제재 사실도 공개됐다.
그러나 2026년 10월 7일 현재 Paul Gregg 개인의 범죄 행위가 사법적으로 확정된 것은 아니다.
따라서 이 사건을 가장 정확하게 표현하면:
“제3자 포커 프로그램을 이용한 원격접속 공격이 확인됐고, Paul Gregg와 연결된 계정들이 슈퍼유저 의혹의 중심에 있다.”
이다.
온라인 포커 업계가 앞으로 해결해야 할 질문도 분명해졌다.
포커룸 자체의 보안만 강화하면 충분한가, 아니면 플레이어가 사용하는 외부 툴까지 게임 무결성의 범위에 포함해야 하는가.
이번 사건은 그 문제를 정면으로 드러냈다.
※ 최종 정보 확인일: 2026년 10월 7일. 이 사건은 현재도 조사와 후속 보도가 이어지고 있으므로 용의자·피해액·관련 계정에 대한 정보는 추가로 변경될 수 있습니다.
주요 출처
- Jurojin 공식 Security Notice — 변조 기간, 표적 공격, 실제 피해 범위 및 현재 대응.
- PokerNews — 슈퍼유저 의혹, 사이트 사전 경고, Ignacio Morón 피해 주장.
- CardPlayer — Paul Gregg 관련 의혹, CoinPoker의 과거 제재 및 커뮤니티 조사.
- Poker.org — ACR Poker의 Screen Shield 대응과 포커 클라이언트 자체가 공격 경로가 아니었다는 설명.
- Casino.org — Potripper·UltimateBet과 비교되는 최신 슈퍼유저 스캔들 보도.
자주 묻는 질문
현재 확인된 증거로는 아니다. Jurojin과 IntuitiveTables 등 제3자 프로그램의 변조된 버전이 공격 경로로 이용됐다.
원격접속 에이전트는 피해자의 화면을 실시간으로 볼 수 있었기 때문에 포커 플레이 중 화면에 표시되는 홀카드도 노출될 수 있었다.
아니다. 현재 그는 포커 커뮤니티와 여러 보도에서 의심 대상으로 지목됐지만 형사 기소나 유죄 판결이 확인된 것은 아니다.
보안 연구자는 약 10~30대의 PC가 영향을 받았을 가능성을 제시했다. Jurojin은 실제 플레이 중 홀카드 노출로 피해를 본 이용자는 그보다 적은 소수라고 설명한다.
Patrick Leonard에 따르면 Paul Gregg 명의와 연결된 Europe 계정을 차단하고 $100,000 이상을 몰수해 영향을 받은 플레이어에게 환급했다.
ACR은 원격 화면 캡처·공유 도구에서 포커 테이블이 보이지 않도록 하는 Screen Shield 기능을 발표했다.
Jurojin의 현재 공식 설명으로는 악성 패키지 배포는 2026년 1월 28일 종료됐으며 현재 버전에서는 동일한 원격접속 도구가 확인되지 않았다.


답글 남기기